
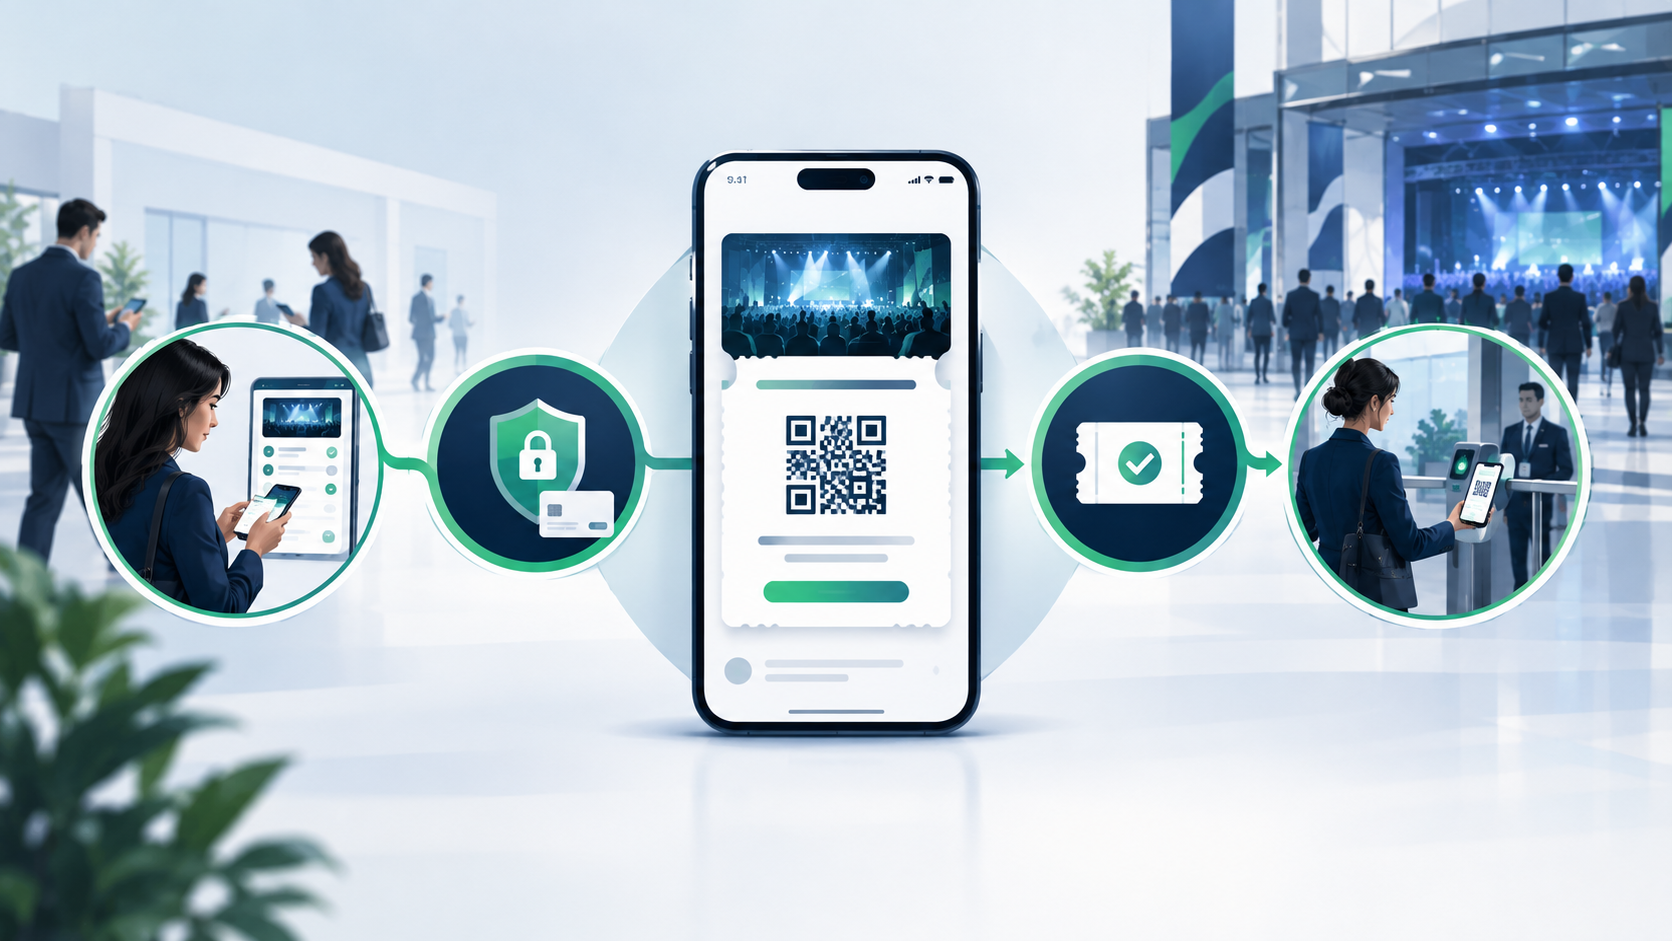
پاسخ کوتاه: امنیت پرداخت سامانه فروش بلیط از طریق چهار لایه اصلی تامین میشود: استفاده از درگاه پرداخت معتبر و دارای مجوز، رمزنگاری دادهها با پروتکل TLS، توکنسازی اطلاعات کارت و جلوگیری از ذخیرهسازی شماره کارت، و پایش تراکنشها برای شناسایی تقلب. این لایهها در کنار احراز هویت و کنترل دسترسی، از دادههای مالی کاربران و برگزارکنندگان محافظت میکنند.
مقدمه: چرا امنیت پرداخت سامانه فروش بلیط حیاتی است؟
وقتی یک برگزارکننده رویداد تصمیم میگیرد فروش بلیط را آنلاین کند، معمولاً روی سرعت فروش، ظاهر صفحه و سهولت خرید تمرکز میکند. اما یک عامل پنهان وجود دارد که میتواند کل رویداد را تحت تأثیر قرار دهد: امنیت پرداخت سامانه فروش بلیط.
تصور کنید بلیط یک کنسرت یا همایش در حال فروش است و ناگهان کاربران گزارش میدهند که اطلاعات کارتشان به خطر افتاده است. در چنین سناریویی، نهتنها اعتماد مخاطب از دست میرود، بلکه برگزارکننده با ریسک حقوقی، بازگشت وجه و آسیب به برند مواجه میشود.
این مقاله به زبان فنی اما کاربردی توضیح میدهد که امنیت پرداخت در سامانه فروش بلیط چگونه تامین میشود و برگزارکنندگان هنگام انتخاب سامانه فروش بلیط آنلاین باید به چه معیارهایی توجه کنند.
امنیت پرداخت سامانه فروش بلیط یعنی چه؟
امنیت پرداخت سامانه فروش بلیط به مجموعهای از تدابیر فنی، فرایندی و سازمانی گفته میشود که تضمین میکند:
- اطلاعات مالی کاربر در مسیر خرید لو نرود.
- تراکنش فقط توسط کاربر مجاز انجام شود.
- دادههای کارت در سیستم ذخیره نشود یا بهصورت امن نگهداری شود.
- تراکنشهای مشکوک شناسایی و متوقف شوند.
- سابقه تراکنشها برای حسابرسی و پیگیری قابل بازیابی باشد.
این مفهوم با مدیریت رویداد و سیستم تیکتینگ پیوند مستقیم دارد، زیرا هر بلیط فروختهشده یک رکورد مالی و یک سند ورود به رویداد است.
معماری امنیت پرداخت در سامانه فروش بلیط آنلاین
یک Online Ticketing System حرفهای، پرداخت را در چند لایه محافظت میکند. هیچ لایهای بهتنهایی کافی نیست؛ امنیت واقعی از همپوشانی این لایهها به دست میآید.
| لایه | هدف | نمونه فناوری |
|---|---|---|
| درگاه پرداخت | انتقال امن وجه | درگاه دارای مجوز شاپرک |
| رمزنگاری | محافظت از داده در مسیر | TLS 1.2/1.3 |
| توکنسازی | جلوگیری از ذخیره کارت | Tokenization |
| پایش تراکنش | شناسایی تقلب | Rule Engine و Risk Scoring |
| احراز هویت | کنترل دسترسی | OTP و RBAC |
در ادامه هر لایه را جداگانه بررسی میکنیم.
درگاه پرداخت معتبر؛ اولین لایه امنیت پرداخت سامانه فروش بلیط
اولین و مهمترین لایه، انتخاب Payment Gateway معتبر است. در ایران، درگاههای پرداخت باید از طریق شرکتهای PSP دارای مجوز سازمان تنظیم مقررات و ارتباطات رادیویی و متصل به شبکه شاپرک فعالیت کنند.
نکته کلیدی این است که در یک سامانه فروش بلیط حرفهای، اطلاعات کارت کاربر هرگز از سرور برگزارکننده عبور نمیکند. کاربر به صفحه امن درگاه هدایت میشود و پس از پرداخت، نتیجه تراکنش به سامانه بازمیگردد.
مثال عملی: در سامانه آراپندار، فرایند خرید بلیط کنسرت به این صورت است که کاربر مبلغ را در درگاه بانکی پرداخت میکند و سامانه فقط شناسه تراکنش و وضعیت آن را دریافت میکند؛ نه شماره کارت و نه رمز دوم.
رمزنگاری دادهها در سامانه فروش بلیط آنلاین
دادههای پرداخت باید در مسیر انتقال رمزنگاری شوند. استاندارد امروز، TLS 1.2 یا ۱.۳ است که در آدرسهای HTTPS قابل مشاهده است. برای مطالعه استانداردهای امنیتی وب میتوانید به منابع OWASP مراجعه کنید.
| مورد | بدون رمزنگاری | با رمزنگاری TLS |
|---|---|---|
| استراق سمع داده | امکانپذیر | بسیار دشوار |
| دستکاری تراکنش | امکانپذیر | شناسایی میشود |
| اعتماد کاربر | پایین | بالا |
علاوه بر رمزنگاری مسیر، دادههای حساس در پایگاه داده نیز باید رمزنگاری شوند. این موضوع در داده پردازی آراپندار متین بهعنوان یک اصل طراحی در نظر گرفته میشود.
توکنسازی؛ راهکار امنیت پرداخت در سیستم تیکتینگ
توکنسازی (Tokenization) فرایندی است که در آن اطلاعات حساس کارت با یک شناسه جایگزین (Token) تعویض میشود. اگر پایگاه داده سامانه به هر دلیلی در معرض دسترسی قرار گیرد، مهاجم فقط توکنهای بیارزش را میبیند. استانداردهای این حوزه توسط PCI Security Standards Council تعریف میشود.
قاعده طلایی: سامانه فروش بلیط نباید شماره کارت، CVV2 یا رمز دوم را ذخیره کند. ذخیره این اطلاعات نهتنها غیرضروری است، بلکه ریسک حقوقی جدی ایجاد میکند.
پایش تراکنشها و کنترل تقلب در سامانه فروش بلیط
حتی با وجود درگاه امن، برخی تراکنشها مشکوک هستند: خرید انبوه بلیط با کارتهای مختلف، تلاشهای مکرر ناموفق، یا خرید از موقعیت جغرافیایی غیرعادی.
یک سیستم تیکتینگ حرفهای باید موتور قواعد (Rule Engine) داشته باشد که:
- تعداد تلاشهای ناموفق را محدود کند.
- خرید انبوه غیرعادی را علامتگذاری کند.
- تراکنشهای پرخطر را برای بررسی دستی نگه دارد.
این قابلیت مستقیماً به مدیریت رویداد کمک میکند، زیرا از فروش بلیط جعلی و سوءاستفاده جلوگیری میشود.
کنترل دسترسی و احراز هویت در مدیریت رویداد
امنیت پرداخت فقط به کاربر نهایی محدود نیست. کارکنان برگزارکننده نیز باید دسترسی کنترلشده داشته باشند. استفاده از RBAC (Role-Based Access Control) تضمین میکند که هر اپراتور فقط به بخش مرتبط با نقش خود دسترسی دارد.
| نقش | دسترسی به گزارش مالی | دسترسی به تنظیمات پرداخت |
|---|---|---|
| اپراتور فروش | خیر | خیر |
| مدیر رویداد | بله | خیر |
| مدیر سیستم | بله | بله |
علاوه بر این، ورود اپراتورها باید با احراز هویت دو مرحلهای انجام شود.
امنیت بلیط دیجیتال و QR Code Ticket
امنیت فقط به پرداخت ختم نمیشود. Digital Ticket و QR Code Ticket نیز باید جعلناپذیر باشند. کد QR باید بهصورت یکتا تولید شود و در لحظه ورود اعتبارسنجی شود تا از ورود بلیط تکراری جلوگیری شود.
در سامانه آراپندار، هر بلیط دیجیتال با شناسه یکتا و امضای دیجیتال صادر میشود و اسکنر ورودی میتواند اصالت آن را در کسری از ثانیه بررسی کند.
مقایسه روشهای پرداخت در فروش اینترنتی بلیط
| روش پرداخت | سطح امنیت | سرعت تسویه | مناسب برای |
|---|---|---|---|
| درگاه بانکی آنلاین | بالا | متوسط | فروش عمومی بلیط |
| پرداخت با کارت در محل | متوسط | فوری | رویدادهای حضوری |
| کیف پول داخلی سامانه | بالا | فوری | مشتریان وفادار |
| پرداخت اقساطی | متوسط | طولانی | بلیطهای گران |
اشتباهات رایج در امنیت پرداخت سامانه فروش بلیط
- ذخیره اطلاعات کارت در فایل اکسل یا پایگاه داده برای پیگیری فروش.
- استفاده از درگاه غیررسمی یا واسطههای بدون مجوز.
- عدم فعالسازی HTTPS روی صفحه فروش بلیط.
- نداشتن گزارش تراکنش برای حسابرسی.
- اشتراک رمز عبور پنل مدیریت بین چند اپراتور.
- نادیده گرفتن اعتبارسنجی QR Code در ورودی رویداد.
توصیههای عملی برای امنیت پرداخت در مدیریت رویداد
- پیش از انتخاب سامانه، مجوز درگاه پرداخت آن را بررسی کنید.
- از سامانهای استفاده کنید که اطلاعات کارت را ذخیره نمیکند.
- برای اپراتورها نقشهای جداگانه تعریف کنید.
- گزارش تراکنشها را بهصورت دورهای بررسی کنید.
- بلیط دیجیتال با QR یکتا را جایگزین بلیط کاغذی کنید.
- در قرارداد با ارائهدهنده سامانه، سطح خدمات امنیتی (SLA) را مشخص کنید.
نکات کلیدی امنیت پرداخت سامانه فروش بلیط
- امنیت پرداخت سامانه فروش بلیط از چهار لایه اصلی تشکیل میشود: درگاه معتبر، رمزنگاری، توکنسازی و پایش تراکنش.
- سامانه فروش بلیط هرگز نباید اطلاعات کارت را ذخیره کند.
- HTTPS و TLS حداقل الزام رمزنگاری مسیر است.
- کنترل دسترسی نقشمحور (RBAC) از سوءاستفاده داخلی جلوگیری میکند.
- بلیط دیجیتال با QR یکتا باید اعتبارسنجی شود.
- گزارش تراکنش برای حسابرسی و پیگیری ضروری است.
جمعبندی: امنیت پرداخت سامانه فروش بلیط
امنیت پرداخت سامانه فروش بلیط یک ویژگی نیست، بلکه ترکیبی از درگاه معتبر، رمزنگاری، توکنسازی، پایش تراکنش و کنترل دسترسی است. برگزارکنندهای که این لایهها را در انتخاب سامانه فروش آنلاین بلیط آراپندار در نظر بگیرد، هم اعتماد مخاطب را حفظ میکند و هم ریسک حقوقی و مالی خود را کاهش میدهد.
برای مشاهده جزئیات فنی و قابلیتهای امنیتی، میتوانید خدمات سامانه فروش بلیط را بررسی کنید.
سوالات متداول درباره امنیت پرداخت سامانه فروش بلیط
آیا سامانه فروش بلیط اطلاعات کارت بانکی من را ذخیره میکند؟
خیر. در سامانههای حرفهای مانند آراپندار، اطلاعات کارت در درگاه بانکی پردازش میشود و سامانه فقط شناسه و وضعیت تراکنش را دریافت میکند.
امنیت پرداخت سامانه فروش بلیط چگونه تامین میشود؟
از طریق درگاه پرداخت معتبر، رمزنگاری TLS، توکنسازی، پایش تراکنش و کنترل دسترسی نقشمحور.
آیا بلیط دیجیتال با QR Code قابل جعل است؟
اگر کد QR یکتا و دارای امضای دیجیتال باشد و در لحظه ورود اعتبارسنجی شود، جعل آن بسیار دشوار است.
چه روش پرداختی برای فروش اینترنتی بلیط مناسبتر است؟
درگاه بانکی آنلاین برای فروش عمومی، کیف پول داخلی برای مشتریان وفادار و پرداخت در محل برای رویدادهای حضوری مناسب است.
برگزارکننده چه مسئولیتی در قبال امنیت پرداخت دارد؟
انتخاب سامانه معتبر، تفکیک دسترسی اپراتورها، عدم ذخیره اطلاعات کارت و بررسی دورهای گزارش تراکنشها.
آیا استفاده از HTTPS برای صفحه
